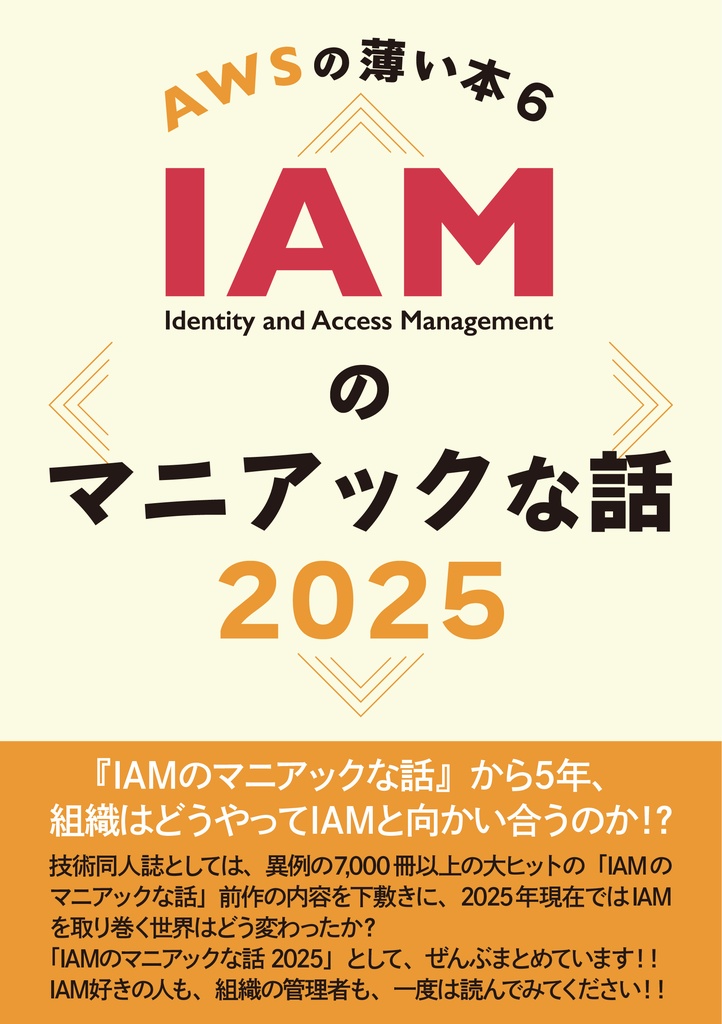
書誌情報
| 判型 | A5 |
|---|---|
| 発行 | 2025-05(初版・技術書典18) |
目次
11 項- はじめに
- 第1章 IAMの基礎と進化
- 第2章 AWS OrganizationsとIAM
- 第3章 AWS IAM Identity CenterとIAM
- 第4章 IAM Access AnalyzerとCCoE
- 第5章 AWS Verified AccessとIAM
- 第6章 IAMベストプラクティス集
- 第7章 長期認証情報から一時的な情報へ、そして動的認可
- 第8章 IAMユーザーゼロへの移行ステップ
- 第9章 まとめと今後のトレンド
- あとがき
対象読者
- 2019年の初代IAM本を読んで、その後のIAMを知りたい人
- CCoEやセキュリティアーキテクトとしてガバナンスを設計する人
- AWSのDevOps・インフラ・セキュリティエンジニア
- IAMユーザー運用からの移行を検討している組織の担当者
- IAMはもう学ぶことがないと思っていた人
この本が扱わないこと
- 入門としての解説。中級以上のエンジニアと組織設計の担当者に向けている
- 設定手順の解説。背景の理論とユースケースに振り切っている
シリーズ内の位置づけ
シリーズ第6弾。2019年の第1弾『AWSの薄い本 IAMのマニアックな話』と書名を共有するが、改訂版ではなく主題の違う別の本で、組織でIAMをどう扱うかを扱う。IAM単体の仕組みを学ぶなら第1弾、Organizationsを前提にした組織全体のガバナンスを設計するなら本書になる。Organizationsとその周辺サービスの役割分担そのものは第8弾『AWSの薄い本8 AWS Organizationsと愉快な仲間たち』で扱う。